Cumple con ISO 27001, ENS o NIS2 sin necesitar un experto en plantilla
Si un cliente, un pliego público o la ley te está pidiendo certificarte o cumplir una de estas normas, TRustea GRC te ordena el camino: qué activos tienes, qué riesgos corren, qué controles aplicas y con qué lo demuestras el día de la auditoría — todo conectado, sin depender de veinte hojas de Excel sueltas.
Alojado en la UE. Cifrado por registro, no en bloque.
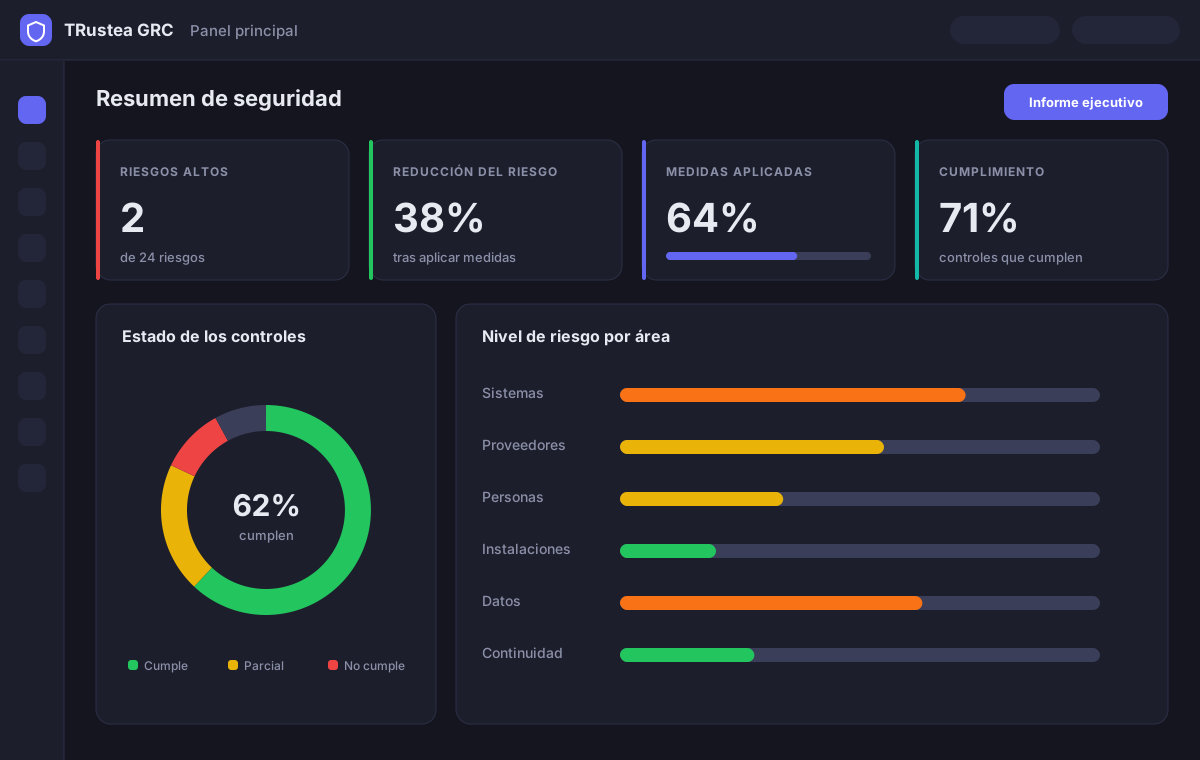
Un solo sistema para los marcos que de verdad tienes que cumplir
¿Por qué te está pidiendo esto un cliente, un pliego o la ley?
No hace falta ser experto en normativa para entender por qué ha llegado a tu mesa — y da igual cuál de las tres te toque: la forma de gestionarlo es la misma.
ISO 27001
La certificación de seguridad de la información más reconocida. Cada vez más empresas grandes exigen a sus proveedores tenerla antes de firmar — sin ella, quedas fuera del concurso aunque tu servicio sea bueno.
ENS — Esquema Nacional de Seguridad
Obligatorio si prestas cualquier servicio a una administración pública española. No es negociable: sin él, no puedes ser proveedor del sector público.
NIS2
La nueva directiva europea de ciberseguridad. Obliga a muchas más empresas que antes (energía, salud, transporte, digital...) y también alcanza a sus proveedores — puede tocarte aunque tu empresa no esté directamente en el listado.
Gobierno, Riesgo y Cumplimiento: ordenar esto, no llevarlo de memoria
"GRC" es solo la forma de nombrar algo muy concreto: saber qué tienes, identificar qué riesgos corre, decidir cómo lo controlas, y poder demostrarlo cuando alguien te lo pida. Sin una herramienta que lo sostenga, casi siempre acaba así:
Sin una herramienta
- ✕ El Excel de riesgos y el de controles nunca cuadran entre sí.
- ✕ Nadie recuerda qué salvaguarda cubre qué control cuando llega la auditoría.
- ✕ El inventario de activos se actualizó por última vez hace ocho meses.
- ✕ El informe para dirección se monta a mano, la noche antes.
Con TRustea GRC
- ✓ Un riesgo, sus salvaguardas y los controles que lo mitigan viven en el mismo registro.
- ✓ La Declaración de Aplicabilidad se actualiza al momento, no una vez al año.
- ✓ El inventario de activos se importa y se mantiene desde la propia herramienta.
- ✓ El informe ejecutivo se genera en un clic, con los datos reales de ese día.
Un módulo por cada parte del sistema de gestión
Nada de pantallas sueltas: cada módulo comparte datos con el resto, así que la información se introduce una sola vez.
Sabe qué te puede pasar, y lo grave que sería
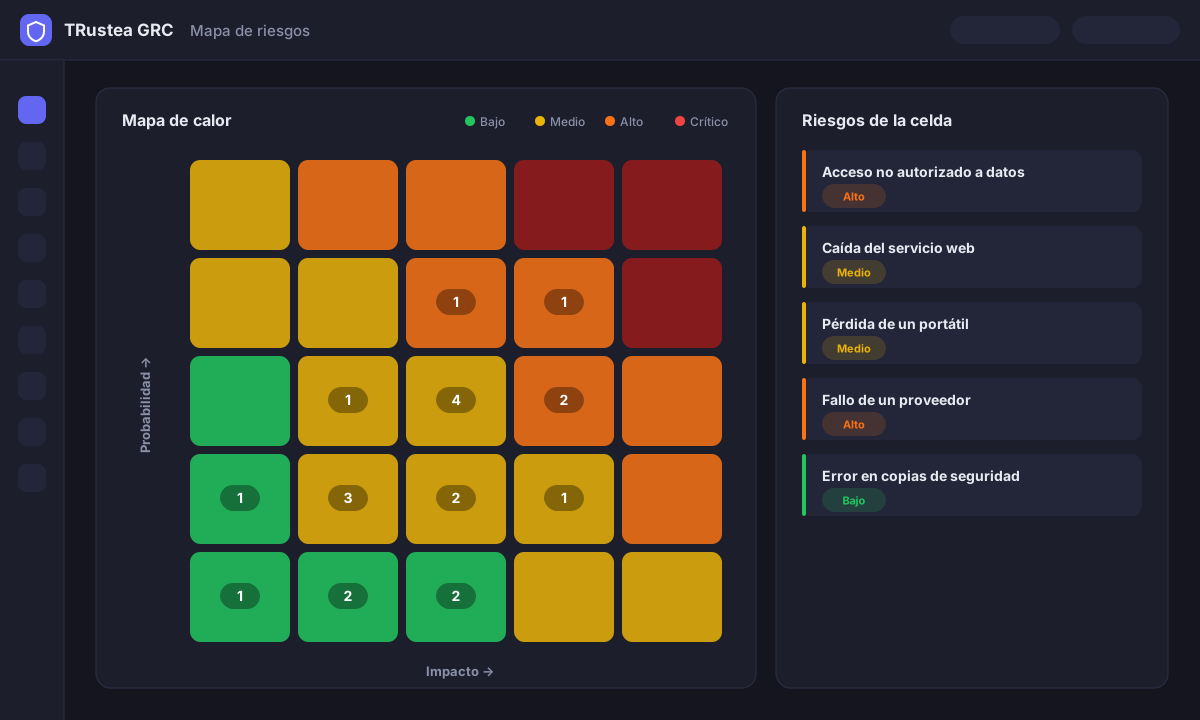
Un catálogo de 66 amenazas ya preparado (basado en MAGERIT, la metodología de referencia en España) te dice qué puede fallar según lo que tengas — y calcula solo cuánto te expone cada una, antes y después de tus medidas.
- Un mapa visual de tus riesgos: de un vistazo ves cuáles son urgentes y cuáles pueden esperar. Un clic en cualquier celda muestra el detalle.
- Proponer Riesgos: no hace falta que sepas qué amenazas buscar — revisa lo que ya tienes dado de alta en tu inventario y te sugiere solo las que de verdad te afectan. Tú decides cuáles confirmar.
- Incluye también los riesgos propios de usar IA en tu empresa (fugas de información, decisiones automáticas sin supervisión, depender demasiado de un proveedor...).
- Da de alta muchos riesgos a la vez, incluso importándolos desde tu propia hoja de cálculo.
- Para cada riesgo, te sugiere qué medidas aplicar, según un catálogo de referencia y la normativa que te toque cumplir (ISO 27001, ENS).
- Ves de un vistazo si una medida ya está en marcha y qué tan bien está funcionando, sin salir de la pantalla del riesgo.
- Defines tú mismo qué significa "grave" o "poco probable" para tu empresa — no una escala genérica que no encaja con tu realidad.
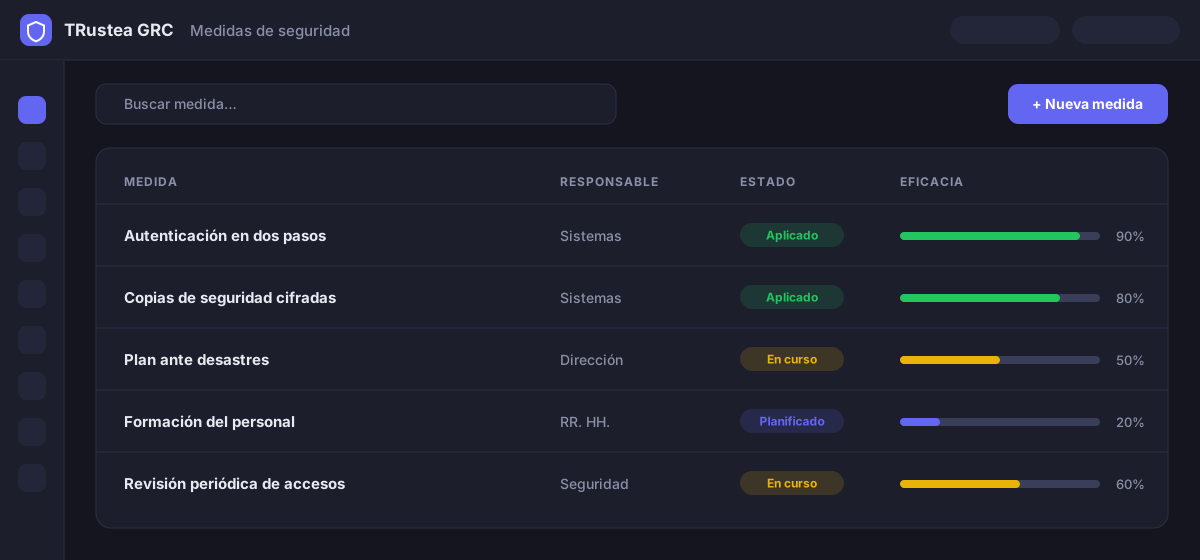
Cada medida de seguridad, con responsable, estado y plazo
Da de alta una medida (un "control", en la jerga de la norma) desde su propia pantalla o al vuelo mientras revisas un riesgo — se gestiona igual venga de donde venga, y una misma medida puede cubrir varios riesgos y activos a la vez.
- Responsable, eficacia y plazo de cada medida, con un color distinto según su estado — de un vistazo sabes qué falta.
- Cuando marcas una medida como aplicada, te pide confirmar que has revisado si el riesgo ha bajado de verdad — no se te olvida ese paso.
- Una misma medida cubre varios riesgos y activos sin tener que repetirla cada vez.
- Tabla ordenable por cualquier columna, con el detalle completo a un clic.
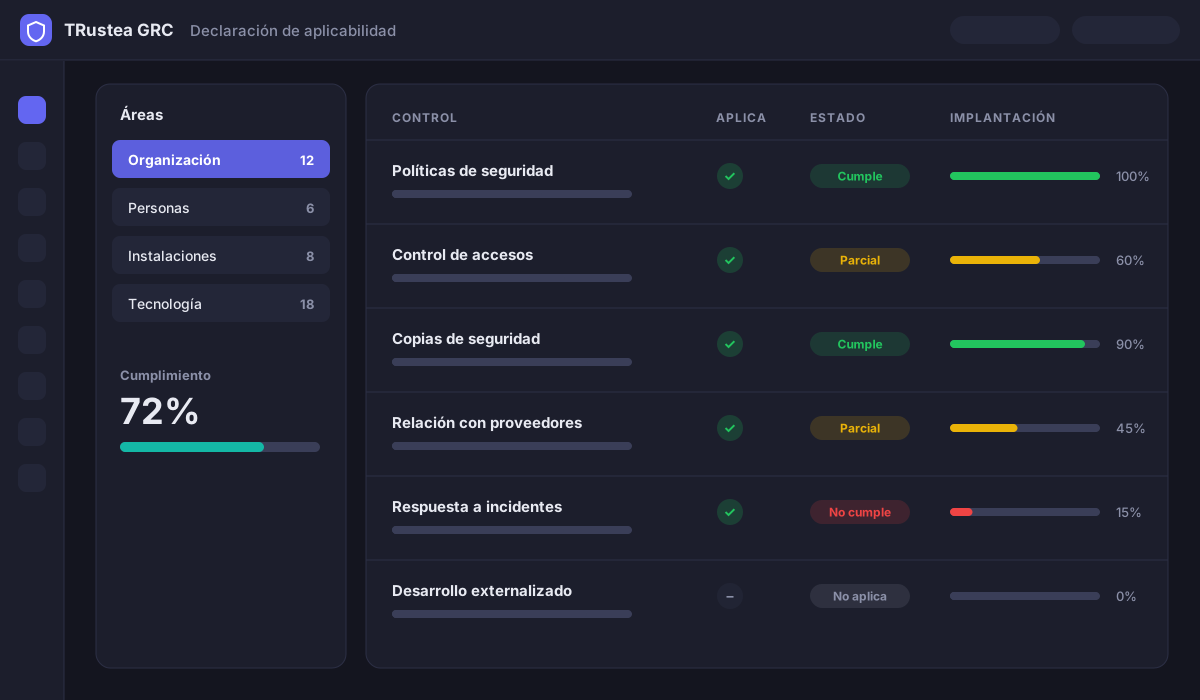
El documento que te van a pedir en la auditoría, siempre listo
Repasa uno por uno los puntos de ISO 27001 o del ENS —según cuál te toque cumplir— y dice si te aplican, por qué, y cómo los estás cumpliendo. Es el documento central de cualquier certificación o auditoría.
- Por cada punto: si te aplica, por qué, cómo vas, y con qué lo puedes demostrar.
- Si tienes que cumplir las dos normas a la vez, conecta automáticamente lo que tienen en común — no lo rellenas dos veces.
- Conectado con Gestión de Riesgos: ves qué medidas cubren cada punto sin tener que buscarlo aparte.
- Se exporta en un clic, listo para entregárselo a un auditor externo.
- Si te toca el ENS, filtra sola qué medidas aplican según el nivel de exigencia de tu organización (Básico, Medio o Alto).
- Da de alta sola las 4 personas responsables que exige el ENS, con enlace directo a INES (la plataforma oficial) para el informe anual.
Indicadores que se actualizan solos, no la noche antes de la auditoría
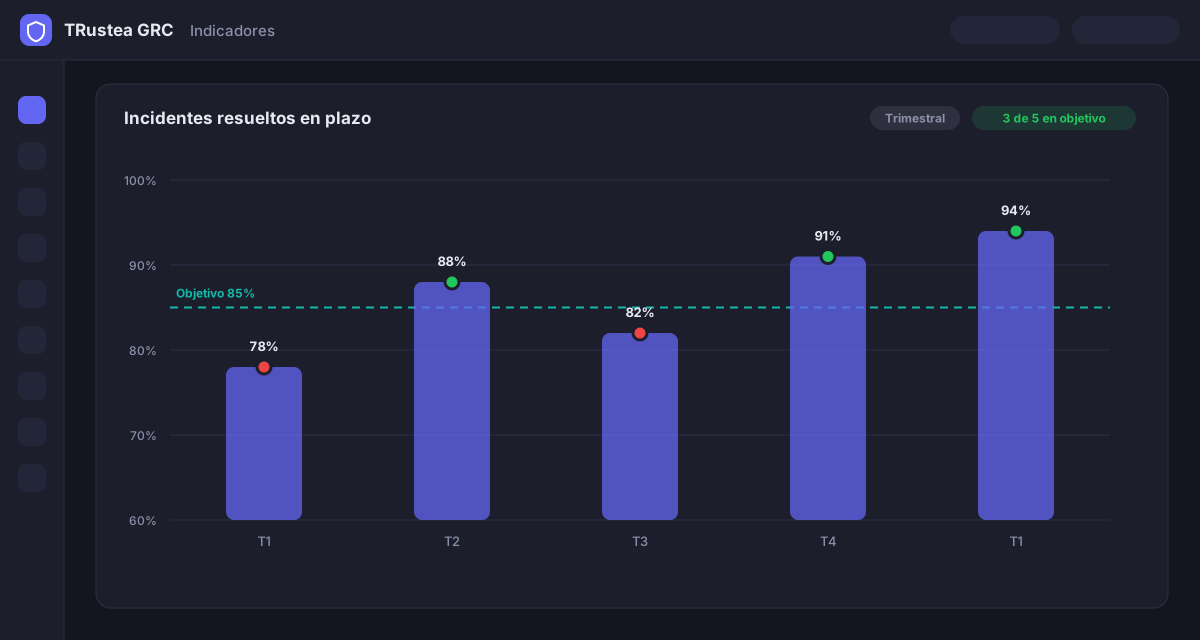
Define qué quieres medir, tu objetivo y cada cuánto lo vas a revisar — el gráfico de evolución se dibuja solo conforme vas anotando resultados.
- Gráfico de evolución frente a tu objetivo, con cada medición marcada en verde o en rojo.
- Responsable y frecuencia (mensual, trimestral, semestral, anual) por cada indicador.
- Resumen automático de cuántas mediciones van bien, sin tener que calcularlo a mano.
- Puedes ajustar el objetivo, la unidad o la frecuencia en cualquier momento sin perder el histórico ni tener que empezar de cero.
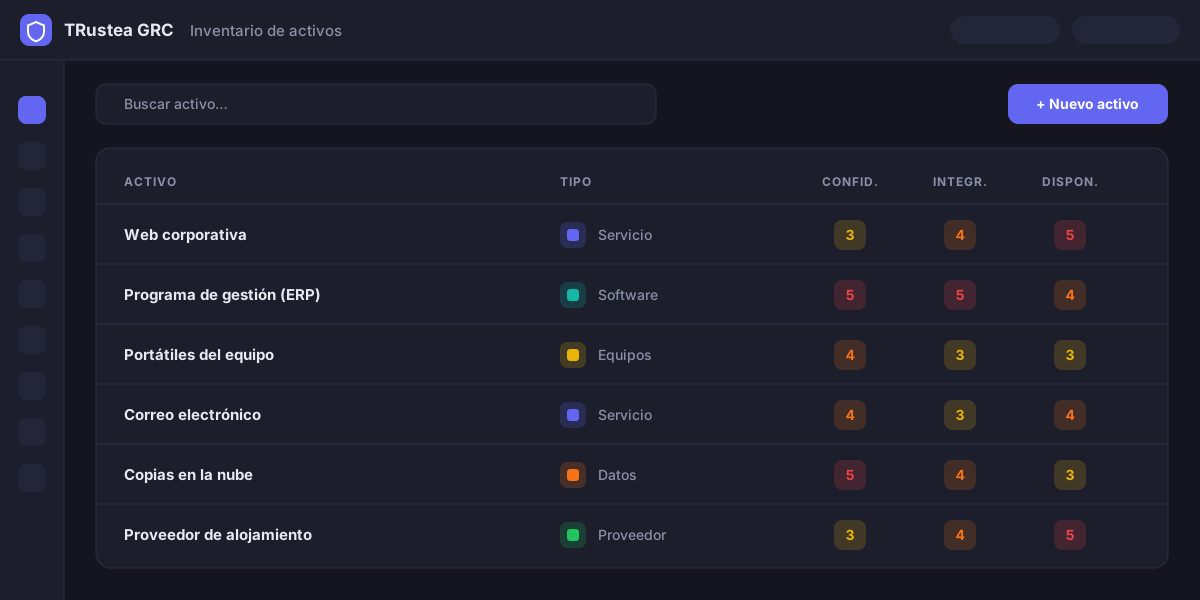
Un inventario de activos que de verdad se mantiene al día
Por cada activo (un servidor, una aplicación, una base de datos, un proveedor...) valoras lo importante que es para tu empresa: qué tan grave sería que se filtrara, se estropeara o dejara de funcionar. Si te toca el ENS, se añaden dos criterios más: autenticidad (¿se puede demostrar quién hizo qué?) y trazabilidad (¿queda constancia de las acciones realizadas?).
- Da de alta tus activos desde un catálogo ya preparado, o importa tu propia lista.
- Cada activo queda conectado a los procesos de tu empresa que dependen de él, y a los riesgos que le afectan.
- Si el activo es un proveedor externo, tiene sus propios campos — la base para evaluarlo más a fondo (ver más abajo).
- Tú decides qué significa cada nivel de importancia para tu organización, no una escala genérica que no encaja con tu realidad.
El resto del sistema de gestión, cubierto
Continuidad del negocio (BIA)
Para cada proceso clave de tu empresa: cuánto tiempo puedes estar parado, cuánta información te puedes permitir perder, y cómo seguir funcionando mínimamente si algo falla — conectado a los activos reales que lo sostienen.
Gestión de incidentes (NIS2)
Si tienes un incidente de seguridad, calcula sola los plazos que tienes para notificarlo (24 horas, 72 horas, 1 mes) — no tienes que memorizarlos ni contarlos a mano.
Evaluación de proveedores
Revisa el riesgo que supone cada proveedor externo con el que trabajas — un requisito cada vez más habitual, y parte de lo que exige NIS2.
Multi-organización
Si gestionas varias empresas (por ejemplo, como consultora), cada una tiene sus datos completamente separados, aunque compartan la misma cuenta.
Evolución histórica
Guarda "fotos" del estado de tu sistema en distintos momentos, para comparar cómo has evolucionado.
Informe ejecutivo
Documento de una página listo para dirección, generado a partir de los datos del día, no de memoria.
Actas de reunión
Asistentes, puntos revisados y decisiones tomadas, con envío directo por correo a quien las necesite sin que tenga que entrar a la plataforma.
Planificación
Objetivos, formación, pruebas y auditorías — todo en un mismo calendario, con quién es responsable de cada cosa.
Pensado para quien de verdad gestiona el día a día del cumplimiento
Quien lleva la seguridad
En una pyme suele ser quien lleva IT, un gerente o tú mismo, no un departamento aparte — un único registro de riesgos y controles, en vez de coordinar cinco archivos sueltos.
Quien lleva el cumplimiento normativo
Declaración de Aplicabilidad y Medidas ENS siempre al día, con evidencia lista para la auditoría.
Consultoras y asesorías
Gestiona varios clientes desde una sola cuenta, con los datos de cada uno completamente aislados entre sí.
Gerencia / Dirección General
Cuadro de mandos e informe ejecutivo sin depender de que alguien lo prepare a mano.
Los datos de tu organización, bajo tu control
No es una promesa de marketing — es una decisión de arquitectura, desde el primer registro que se guarda.
Alojado en la UE
Tus datos se guardan en la Unión Europea (Finlandia), en un centro de datos con certificación ISO 27001 — sin transferencias fuera del Espacio Económico Europeo. Si tu organización necesita los datos en España, en un proveedor con certificación ENS, los alojamos allí bajo demanda.
Cifrado por registro
Cada dato se cifra por separado antes de guardarse (AES-256-GCM) — aunque alguien accediera a la base de datos, no vería nada legible sin la clave.
Verificación en dos pasos
Además de tu contraseña, un código de un solo uso generado por una app en tu móvil. Las contraseñas caducan cada cierto tiempo, y una cuenta se bloquea tras varios intentos fallidos.
Aislamiento real
Si gestionas varias empresas, los datos de cada una quedan completamente separados de las demás — comprobado a fondo, no solo en lo que ves en pantalla.
Endurecido y revisado
La conexión siempre va cifrada, con protecciones adicionales frente a los ataques más habituales (robo de sesión, fuerza bruta...) y sin exponer nunca el código interno del servidor. El sistema pasa revisiones de seguridad periódicas, con cada hallazgo corregido y documentado.
¿Hablamos de cómo encaja en tu organización?
Cada empresa parte de un punto distinto — cuéntanos qué necesitas cumplir y te decimos cómo encaja TRustea GRC, y qué te costaría.
¿Ya eres cliente?